Authentication API membuktikan bahwa request berasal dari client yang diizinkan; gunakan scheme pada Jitra API Reference terbaru.

Hal yang Perlu Diperiksa

  • Gunakan API Key yang diterbitkan untuk client tersebut.
  • Kirim melalui header atau scheme yang didokumentasikan.
  • Jangan memasukkan key ke URL publik atau log.
  • Rotate dan revoke credential jika dicurigai terekspos.
  • Bedakan kegagalan authentication 401 dan authorization 403.

Alur Jitra Saat Ini

Halaman API Keys membuat credential; halaman tersebut tidak menampilkan atau mengubah authentication contract setiap endpoint.
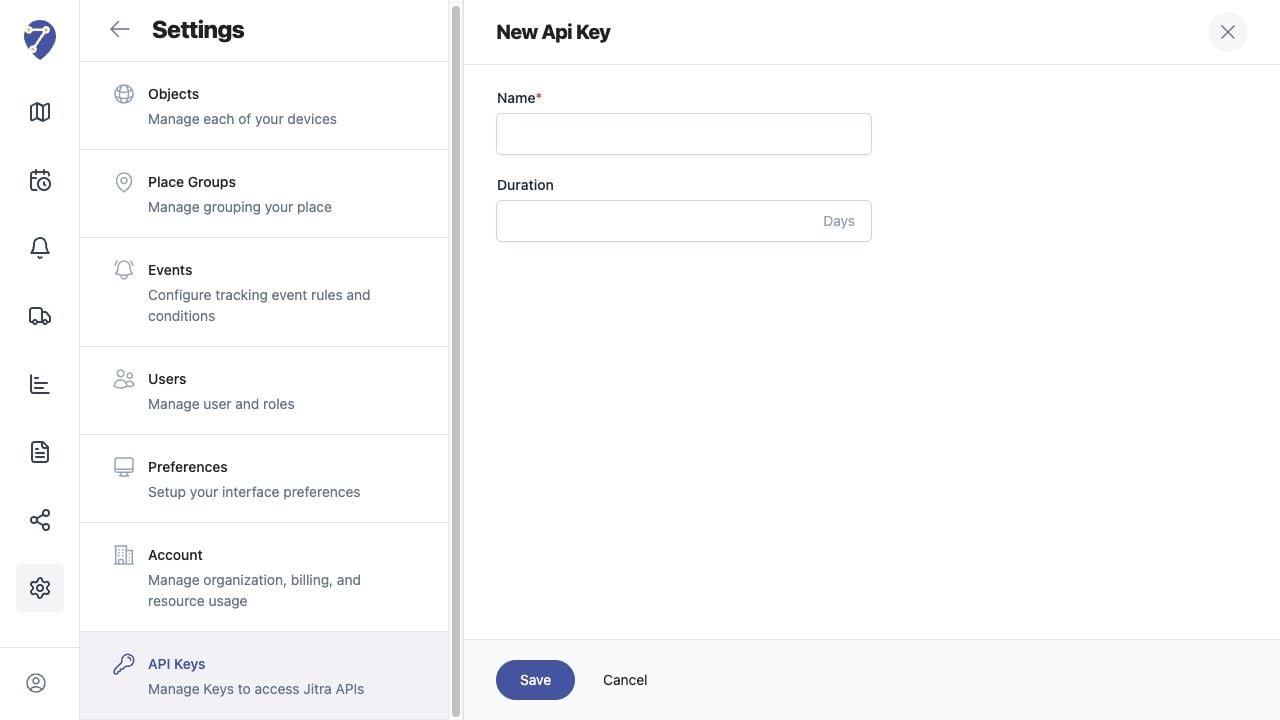
Tampilan Memahami Authentication API pada staging Jitra

Memeriksa Hasil

Pastikan informasi yang disimpan atau ditampilkan sesuai dengan Object, user, periode, dan alur Organization yang dimaksud.

Jika Masih Bermasalah

Periksa field wajib, permission akses, ketersediaan data, dan batas Organization. Hubungi administrator Organization atau Jitra support jika kontrol yang diperlukan tidak tersedia.