Roles mengelompokkan permission agar user hanya menerima kemampuan Jitra yang diperlukan untuk pekerjaannya.

Hal yang Perlu Diperiksa

  • Permission dikelompokkan menurut domain seperti org, object, event, place, auth, report, share, dan fleet.
  • Read, Create, Update, dan Delete dapat diberikan terpisah.
  • Select All dan Select All By Group mempercepat pemilihan.
  • Least privilege mengurangi perubahan yang tidak disengaja atau tidak sah.

Alur Jitra Saat Ini

Buka Settings > Users > Roles untuk memeriksa nama dan description Role, lalu buat atau edit Role untuk melihat permission.
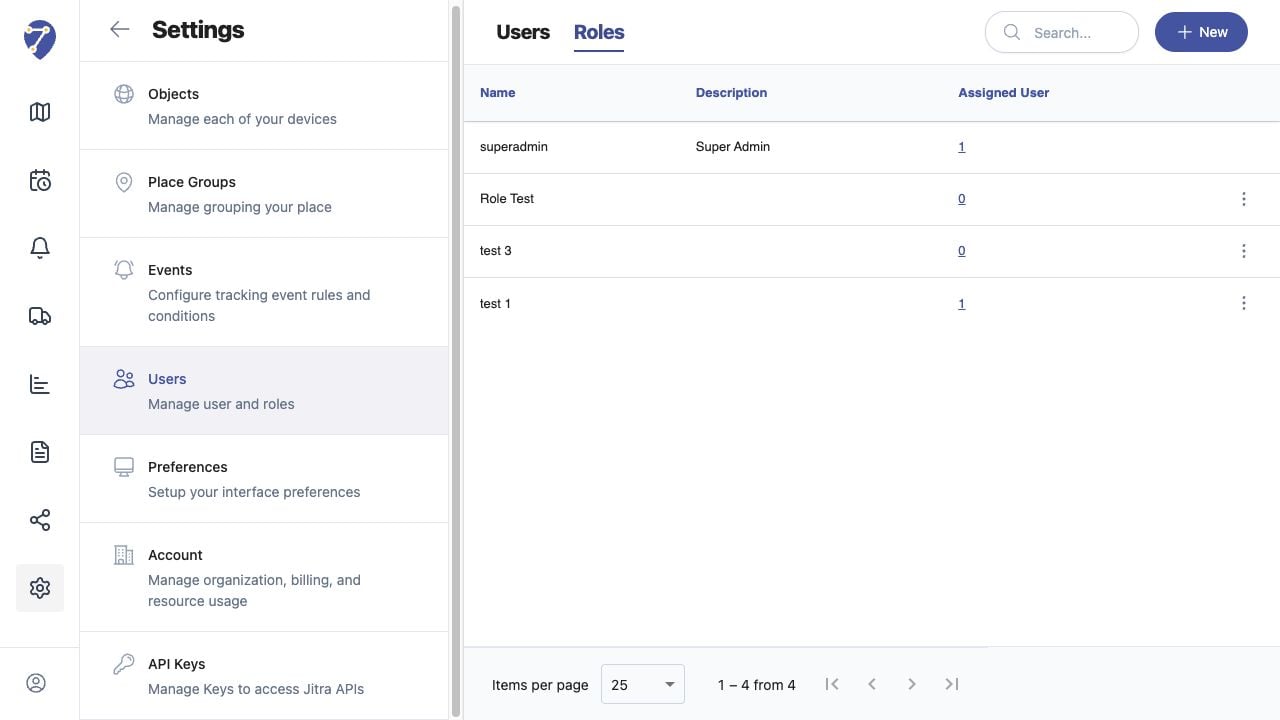
Tampilan Memahami Roles dan Permissions pada staging Jitra

Memeriksa Hasil

Pastikan informasi yang disimpan atau ditampilkan sesuai dengan Object, user, periode, dan alur Organization yang dimaksud.

Jika Masih Bermasalah

Periksa field wajib, permission akses, ketersediaan data, dan batas Organization. Hubungi administrator Organization atau Jitra support jika kontrol yang diperlukan tidak tersedia.